

У 2025 році кіберзлочинність стала однією з найсерйозніших загроз для бізнесу в Польщі та Європі. З набранням чинності поправкою до Закону про національну систему кібербезпеки (що імплементує директиву NIS2) відповідальність компаній за захист даних, ІТ-систем та реагування на інциденти зростає. З точки зору кримінального права, кібератака є не лише технічною загрозою, а й потенційним комп'ютерним злочином, а її наслідки можуть включати фінансові, репутаційні та кримінальні санкції.
У цій статті ми пояснюємо, як кримінальне право визначає комп'ютерні злочини, які нові зобов'язання мають підприємці та як побудувати ефективну систему дотримання вимог у сфері кібербезпеки.
Що таке комп'ютерні злочини згідно з польським законодавством?
Протягом понад десяти років польське кримінальне законодавство передбачало низку положень, що карають так звані комп'ютерні злочини (кіберзлочини).
Найважливішими з них є:
- Стаття 267 Кримінального кодексу – незаконне отримання інформації (наприклад, злом ІТ-системи, порушення безпеки);
- Стаття 268a Кримінального кодексу – порушення роботи комп’ютерної системи або ІТ-мережі;
- Статті 269–269b Кримінального кодексу – напади, що загрожують громадській безпеці або критично важливій інфраструктурі;
- Стаття 287 Кримінального кодексу – комп’ютерне шахрайство (наприклад, маніпулювання даними в системі з метою отримання фінансової вигоди).
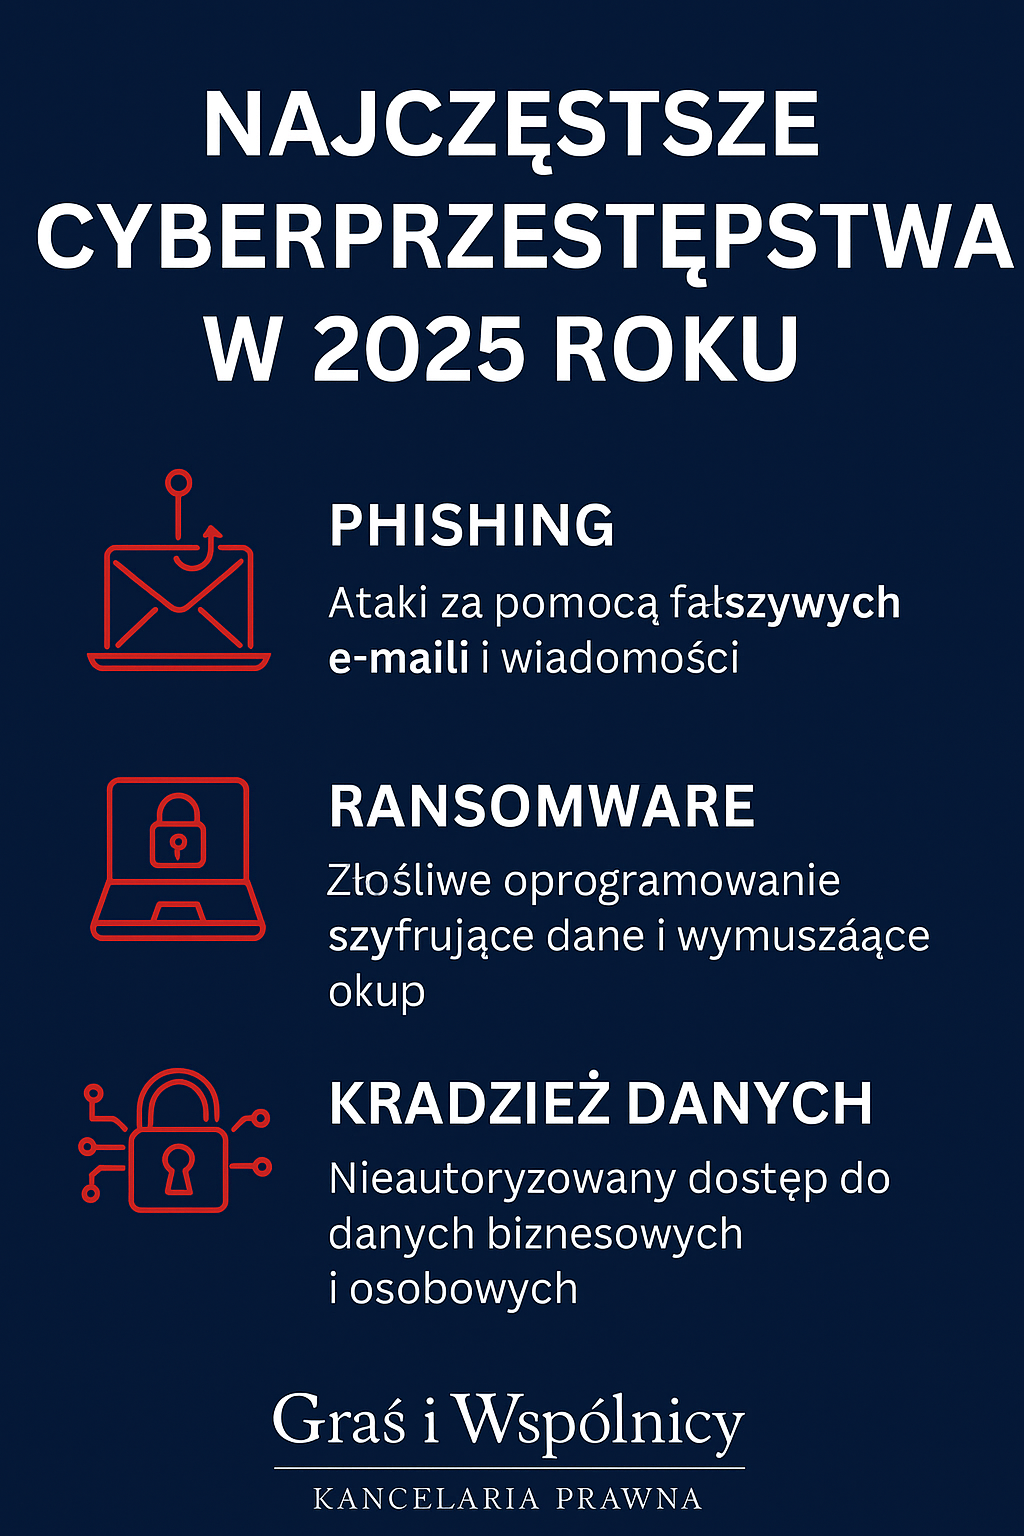
На практиці ці злочини включають фішинг, програми-вимагачі, DDoS-атаки, крадіжку персональних даних та маніпуляції з фінансовими системами. Їхні наслідки включають не лише фінансові втрати, але й юридичну відповідальність за порушення правил захисту даних (GDPR) та національних правил кібербезпеки.
Згідно зі звітом CERT Polska за 2024 рік, кількість зареєстрованих інцидентів зросла на понад 30% у річному обчисленні, причому найбільша частка атак програм-вимагачів та фішингових атак припадала на компанії у фінансовому секторі та секторі професійних послуг.
Які обов'язки щодо кібербезпеки мають компанії у 2025 році?
Поправка до Закону про національну систему кібербезпеки (NCS), що імплементує директиву NIS2, набуде чинності у 2025 році та розширить коло суб’єктів, на яких поширюються зобов’язання.
Це стосується, зокрема, компаній у таких секторах:
- цифрові послуги,
- фінанси,
- транспорт,
- охорона здоров'я,
- енергія,
- Постачальники ІТ-інфраструктури.
Основні обов'язки підприємств:
- Впровадження системи управління ризиками в сфері ІТ та ОТ.
- Повідомлення про інциденти безпеки до CSIRT NASK або CERT Polska протягом 24 годин.
- Документування процедур реагування на інциденти.
- Навчання співробітників з кібергігієни.
- Перевірка постачальників та субпідрядників з точки зору інформаційної безпеки.
Порушення цих зобов'язань може призвести до адміністративних санкцій у розмірі до 10 мільйонів злотих або 2% від річного обороту (залежно від типу суб'єкта господарювання).
Кримінальна та організаційна відповідальність підприємств
Хоча кримінальна відповідальність, як правило, покладається на окремих осіб, включаючи членів правління та системних адміністраторів, компанії також можуть бути притягнуті до відповідальності відповідно до Закону про відповідальність колективних організацій.
Компанія може бути несе відповідальність, якщо:
- у зв'язку з діяльністю компанії було скоєно злочин,
- інцидент стався внаслідок неналежного нагляду, відсутності процедур або навчання,
- компанія не впровадила ефективну систему дотримання вимог або реагування на інциденти.
Тоді суд може, серед іншого, наказати:
- штраф до 10 мільйонів злотих,
- заборона на ведення підприємницької діяльності,
- конфіскація доходів, отриманих злочинним шляхом,
- публікація рішення (яке часто має серйозніші наслідки для репутації, ніж саме фінансове стягнення).
Як ефективно впровадити програму дотримання вимог кібербезпеки?
Програма дотримання вимог кібербезпеки — це не просто політика ІТ-безпеки, а комплексна система процедур, аудитів та механізмів внутрішнього контролю. Ось практичні кроки, які варто впровадити в кожній організації:
1. Визначте відповідальність та нагляд
Призначте спеціаліста з інформаційної безпеки (CISO) або призначте особу, відповідальну за дотримання вимог KSC/NIS2 та GDPR.
2. Розробіть політики та процедури безпеки
Включити:
- політики керування паролями та доступом,
- класифікація інформації,
- реагування на інциденти,
- комунікація з органами влади (CSIRT, UODO, поліція).
3. Навчання та тестування фішингу
Регулярне навчання з кібергігієни та тестування соціальної інженерії допомагають виявляти людські вразливості – найпоширенішу причину інцидентів.
4. ІТ-аудит та тестування на проникнення
Зовнішній аудит підтверджує ефективність заходів безпеки та надає докази належної перевірки – важливо у разі кримінального провадження.
5. Інтеграція комплаєнсу та ІТ
Пов’язати процедури дотримання вимог з ІТ-діяльністю, наприклад, за допомогою спільного реєстру інцидентів, матриці ризиків та управлінських звітів.
Практична порада: під час перевірки або судового провадження документування запобіжних заходів є надзвичайно важливим – навіть найкращі технічні заходи безпеки не замінять формальних процедур та доказів їх застосування.
Кіберетика та культура безпеки – новий вимір корпоративної відповідальності
Сучасний комплаєнс — це не лише правила та норми, він також охоплює цифрову етику та культуру відповідальності. Прозорість у звітності про інциденти, чесне спілкування з клієнтами та співпраця з органами державної влади зараз є стандартними найкращими практиками.
Компанії, які відкрито реагують на інциденти, мінімізують вплив на репутацію та будують довіру ринку.
У 2025 році організації, які розглядають кібербезпеку як частину своєї ESG-стратегії, поєднуючи безпеку даних з етичним управлінням та сталим розвитком, отримають перевагу.
Підсумок та рекомендації
Кібербезпека стала невід'ємною частиною кримінального та комерційного права.
До 2025 року кожна компанія – незалежно від галузі – повинна:
- впроваджувати процедури відповідно до NIS2 та Закону KSC,
- провести аудит ІТ-ризиків та ризиків відповідності,
- навчати персонал кібергігієні та захисту даних,
- вести облік інцидентів та підтвердження коригувальних дій,
- формувати культуру цифрової етики.
Висновок: ІТ-безпека — це не просто технічне питання, а юридичне та етичне бізнес-зобов’язання. Компанії, які ігнорують ці зобов’язання, ризикують не лише фінансовими втратами, а й кримінальними санкціями та втратою довіри на ринку.
FAQ – Найчастіші запитання щодо кібербезпеки та кримінального права
1. Чи несе компанія відповідальність за наслідки кібератаки, якщо вона була обдурена шляхом фішингу?
Так – якщо належних процедур безпеки або навчання не було, це можна вважати недбалістю та призвести до відповідальності організації.
2. Коли слід повідомляти про ІТ-інцидент до CERT Polska?
Негайно, не пізніше ніж через 24 години після його виявлення – відповідно до Закону про національну систему кібербезпеки.
3. Чи застосовується Директива NIS2 до малого бізнесу?
Не завжди – це стосується так званих ключових та важливих організацій. Однак, малі підприємства можуть опосередковано підпадати під ці зобов'язання як субпідрядники або постачальники ІТ-послуг.
5. Як поєднати дотримання вимог та захист персональних даних з кібербезпекою?
Найкращим рішенням є інтегрована система дотримання вимог, що поєднує GDPR, NIS2 та Кримінальний кодекс – спільні реєстри ризиків, інцидентів та навчання.
Ця стаття призначена лише для ознайомлення та не є юридичною консультацією
Правовий статус станом на 12 листопада 2025 року.
Автор:
Редактор серії:






